

Il set di strumenti per lo spionaggio industriale MontysThree
Utilizza server cloud pubblici facendo uso di steganografia per occultarsi.
[ZEUS News - www.zeusnews.it - 10-10-2020]
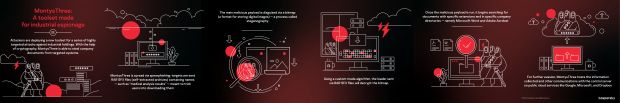
Enti governativi, diplomatici e operatori delle telecomunicazioni sono il bersaglio preferito delle Apt (minacce persistenti avanzate) perché possiedono un patrimonio di informazioni politiche altamente confidenziali ed estremamente sensibili. Invece, le campagne di spionaggio mirate contro le realtà industriali sono molto più rare, ma, come ogni altro attacco contro il settore industriale, possono avere conseguenze devastanti per il business.
Per effettuare l'attività di spionaggio, MontysThree utilizza un programma malware composto da quattro moduli. Il primo è il loader, che si diffonde inizialmente utilizzando un file Rar Sfx (archivio auto-estraente) con i nomi relativi alle liste dicontatto dei dipendenti, la documentazione tecnica e i risultati di analisi mediche con lo scopo di indurre i dipendenti a scaricare i file, secondo una comune tecnica di spear phishing. Il compito fondamentale del loader è garantire che il malware non venga rilevato sul sistema e a tal fine utilizza una tecnica nota come steganografia.
La steganografia è una tecnica utilizzata dai criminali informatici per nascondere lo scambio di dati. Nel caso di MontysThree, il payload malevolo principale è occultato come file bitmap (un formato per l'archiviazione di immagini digitali). Dopo aver inserito il comando corretto, il loader utilizzerà un algoritmo personalizzato per decifrare il contenuto dall'array di pixel ed eseguire il payload dannoso.
Il payload dannoso principale utilizza diverse tecniche di encryption proprie per eludere il rilevamento. In particolare, utilizza l'algoritmo Rsa, che permette di crittografare le comunicazioni con il server di controllo e decrittografare i principali "task" assegnati dal malware.
Questo include la ricerca di documenti con estensioni specifiche e in particolari directory aziendali. MontysThree è progettato per prendere di mira i documenti Microsoft e Adobe Acrobat; può anche catturare screenshot e "impronte digitali", ossia raccogliere informazioni sulle impostazioni di rete, sul nome dell'host e molto altro.
Le informazioni raccolte e le altre comunicazioni con il server di controllo sono poi ospitate su servizi cloud pubblici come Google, Microsoft e Dropbox. Questo sistema rende difficile distinguere il traffico di comunicazione come dannoso e, poiché nessun antivirus blocca questi servizi, garantisce che il server di controllo possa eseguire comandi ininterrottamente.
MontysThree, inoltre, utilizza un modifier per Windows Quick Launch come metodo per ottenere la persistenza sul sistema infetto. Ogni volta che gli utenti utilizzano la barra degli strumenti di avvio rapido per eseguire applicazioni legittime come i browser, attivano a loro insaputa anche il modulo iniziale del malware.
I ricercatori di Kaspersky, analizzando questo tipo di attacchi mirati, non hanno riscontrato elementi comuni nel codice dannoso o nell'infrastruttura che corrispondessero ad altre Apt note.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
Commenti all'articolo (1)
6-12-2020 15:39
|
|
||
|

- Al caffe' dell'Olimpo:
[GIOCO] Il Bersaglio - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro - Scienze e nuove tecnologie:
ChatGPT traccia gli utenti in modo
"pervasivo" ?!?
Gladiator