

Vulnerabilità zero-day per Internet Explorer usata in-the-wild
[ZEUS News - www.zeusnews.it - 12-05-2018]
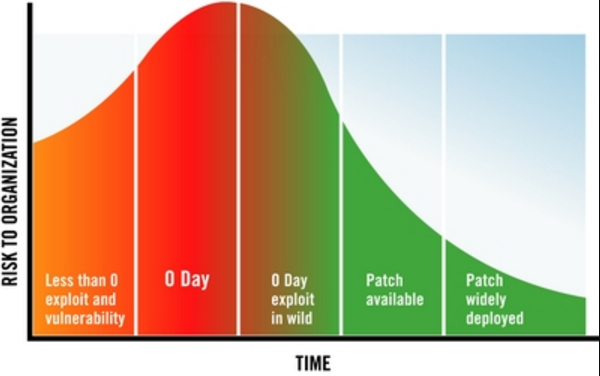
Kaspersky Lab ha rilevato a fine aprile un exploit precedentemente sconosciuto. Dopo esser stato analizzato dai ricercatori dell'azienda, si è rivelato essere una vulnerabilità zero-day CVE-2018-8174 per Internet Explorer. Secondo gli esperti è stato utilizzato in attacchi mirati.
Un fatto particolarmente interessante è che l'exploit per Internet Explorer è stato attivato a partire da un documento Word e questo è il primo caso noto dello sfruttamento di questa tecnica.
Un altro elemento importante è che è stata sfruttata una versione completamente aggiornata di Microsoft Office. Una volta informata Microsoft della vulnerabilità scoperta, dall'8 maggio è disponibile la patch.
Un exploit è un tipo di software che sfrutta un bug o una vulnerabilità in altri software per infettare le vittime con un codice dannoso. Gli exploit sono molto utilizzati sia dai criminali informatici in cerca di profitto, sia da cyber criminali più sofisticati sostenuti da governi.
In questo caso particolare l'exploit sfrutta una vulnerabilità zero-day relativa ad un errore di tipo UAF (user-after-free) che interessa Internet Explorer, in quanto quest'ultimo presenta un problema nella logica applicata per la gestione di alcuni buffer in memoria, i quali vengono erroneamente riutilizzati dopo essere stati "liberati".
|
Nella maggior parte dei casi questo si traduce in un semplice crash del browser, ma in questo caso gli attaccanti sono riusciti a sfruttare la problematica per eseguire del codice arbitrario e prendere il controllo della macchina.
Le analisi approfondite condotte sugli exploit hanno mostrato le varie fasi con cui avviene l'infezione a catena:
- Le vittime ricevono il documento Microsoft Office RTF malevolo
- Dopo aver aperto il documento, viene scaricata la seconda fase dell'exploit: una pagina HTML contenente altro codice malevolo
- Il codice corrompe la memoria innescando l'errore UAF
- Viene eseguito lo shellcode che scarica un'ulteriore payload malevolo
Questa tecnica, prima della pubblicazione dei recenti aggiornamenti, ha consentito ai criminali di forzare l'avvio di Internet Explorer, indipendentemente dal browser utilizzato normalmente, aumentando così una superficie di attacco. Fortunatamente, la scoperta della minaccia ha portato al rilascio tempestivo della patch di sicurezza da parte di Microsoft.
Invitiamo gli utenti a installare le ultime patch, poiché non passerà molto tempo prima che il codice per lo sfruttamento di questa vulnerabilità inizi a essere utilizzato negli exploit-kit più famosi e venga quindi sfruttato anche da criminali comuni.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
Commenti all'articolo (1)
11-5-2018 22:13
|
|
||
|









- Al caffe' dell'Olimpo:
[GIOCO] Il Bersaglio - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Programmazione:
Errore di lettura di una cella di un file ods - Privacy:
AnyDesk installato sul PC del lavoro - Scienze e nuove tecnologie:
ChatGPT traccia gli utenti in modo
"pervasivo" ?!? - Sopravvivere alla new economy:
Altra occasione persa per essere uno stato
normale.