

Titoli da panico per il "massiccio attacco hacker" in Italia: i dati concreti
- Articolo multipagina2 / 3

[ZEUS News - www.zeusnews.it - 06-02-2023]
Questo è un articolo su più pagine: ti invitiamo a leggere la pagina iniziale
La verità sul ''massiccio attacco hacker'' di cui tutti parlano
Scrive
Rainews: "Agenzia per la cybersicurezza: "E' in corso un massiccio attacco hacker"
I tecnici dell'Agenzia hanno già censito "decine di sistemi nazionali verosimilmente compromessi e allertato numerosi soggetti i cui sistemi sono esposti ma non ancora compromessi""".
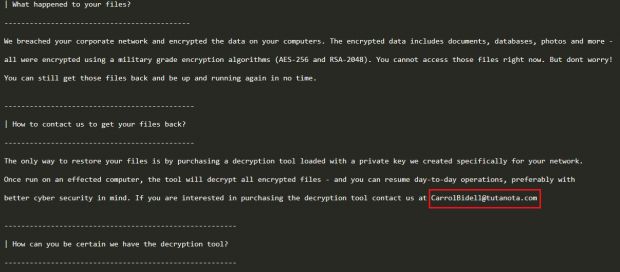
Come al solito, siccome in tante redazioni linkare le fonti è considerato un abominio, non viene riportata l'indicazione più importante, ossia l'informazione tecnica del CSIRT. È qui. E dice una cosa che Rainews ha tralasciato di mettere in evidenza: la falla di VMware ESXi sfruttata per l'attacco è stata corretta dal vendor due anni fa.
No, dico, due anni fa. L'avviso del CSIRT lo dice chiaramente: "vulnerabilità CVE-2021-21974 - già sanata dal vendor nel febbraio 2021".
Parliamoci chiaro: se non patchi un sistema da due anni e per di più lo esponi direttamente a Internet, prendi una canna da pesca e smetti di fare danni, perlamordiddio.
E per favore piantiamola con i titoli sensazionalisti: il titolo corretto, qui, non è "È in corso un massiccio attacco hacker" ma "Imbecilli non aggiornano da 2 anni computer esposti a Internet, si beccano quello che si meritano".
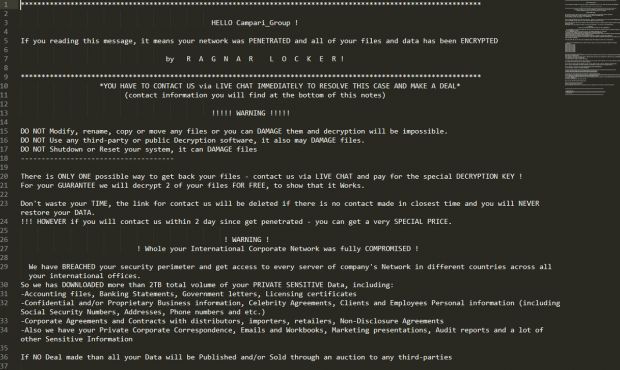
Gli anglofoni hanno un modo di dire perfettamente azzeccato per queste occasioni: FAFO. Fuck around, find out. Ossia, grosso modo, "Fai una cretinata, scoprine le conseguenze".
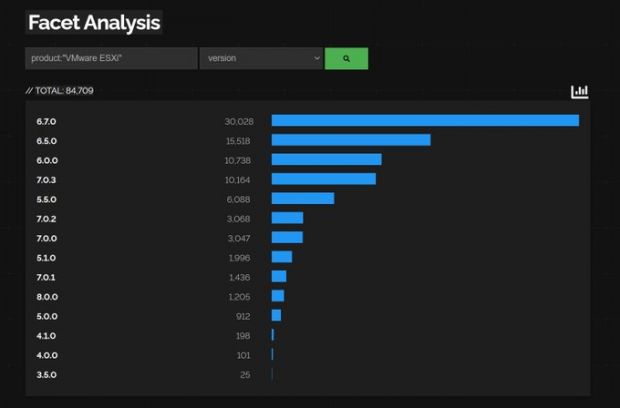
Se vi interessano i dettagli tecnici, BleepingComputer ha pubblicato un ottimo articolo in proposito; Censys ha un elenco dei server colpiti; e qui ci sono istruzioni per proteggere i server e per tentare il recupero dei file cifrati dal ransomware.
In Italia i server colpiti (non quelli vulnerabili, ma quelli che sono già stati infettati) sono almeno una ventina, secondo Censys; in Svizzera sono più o meno altrettanti.

Ti invitiamo a leggere la pagina successiva di questo articolo:
Cybersicurezza, generali e fantaccini
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
|
|
|
(C) by Paolo Attivissimo - www.attivissimo.net.
Distribuzione libera, purché sia inclusa la presente dicitura.
20 anni fa esplodeva il virus/worm Iloveyou
Commenti all'articolo (ultimi 5 di 14)
11-2-2023 15:49

11-2-2023 15:45
10-2-2023 10:53
9-2-2023 20:37
Inserisci un commento - anche se NON sei registrato
|
|
||
|


- Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Linux:
Antix'22 - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro
Gladiator