

Steam, fuga di dati in Europa: compromessi indirizzi e contatti
[ZEUS News - www.zeusnews.it - 10-08-2026]

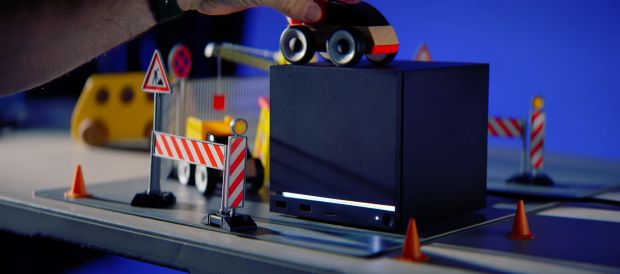
Valve ha confermato un incidente di sicurezza che ha coinvolto CEVA Logistics, il partner incaricato della distribuzione dell'hardware Steam in Europa. L'azienda sta comunicando ai clienti che un attacco informatico, avvenuto tra il 29 luglio e l'1 agosto 2026, ha compromesso dati personali utilizzati per la gestione delle consegne. Valve è venuta a conoscenza della violazione soltanto il 7 agosto e ha avviato le procedure di notifica agli utenti potenzialmente coinvolti. CEVA Logistics riceve da Valve le informazioni necessarie per spedire dispositivi come Steam Deck e Steam Machine. I dati conservati includono nome, cognome, indirizzo completo, Paese, numero di telefono, indirizzo email associato all'account Steam e dettagli relativi ai prodotti ordinati. CEVA mantiene queste informazioni per un periodo massimo di 90 giorni, motivo per cui la violazione potrebbe riguardare anche ordini effettuati nelle settimane precedenti all'attacco.
Valve ha precisato che nei sistemi di CEVA non sono presenti informazioni di pagamento, credenziali degli account Steam né codici di autenticazione. La compromissione riguarda esclusivamente dati logistici e di contatto, senza coinvolgere elementi sensibili come password o codici Steam Guard. L'azienda ha ribadito che non è necessario modificare la password dell'account Steam. Secondo quanto comunicato agli utenti, il rischio principale riguarda la possibilità di ricevere comunicazioni fraudolente che sfruttano i dati sottratti. Messaggi via email, SMS o telefono potrebbero fingere di provenire da Steam, Valve o da corrieri incaricati della consegna, utilizzando informazioni reali per rendere credibile il tentativo di truffa. Valve ha avvertito che tali messaggi potrebbero richiedere conferme di consegna, pagamenti di presunte spese doganali o l'accesso a siti falsi per "verificare" l'ordine.
Nelle comunicazioni ufficiali, Valve ha ricordato che l'assistenza Steam opera esclusivamente tramite il sito dedicato e non contatta gli utenti via email, chat o piattaforme esterne. Ha inoltre sottolineato che le pagine di accesso autentiche sono ospitate solo sui domini steampowered.com e steamcommunity.com, invitando gli utenti a digitare manualmente gli indirizzi anziché seguire link ricevuti da terzi. CEVA ha isolato i sistemi coinvolti e li ha messi offline, avviando verifiche interne e affidandosi a investigatori esterni per determinare la portata dell'incidente. Valve ha dichiarato di aver richiesto al partner logistico chiarimenti sulla quantità di dati sottratti e sulle modalità dell'attacco, e ha avviato la notifica alle autorità per la protezione dei dati nei Paesi interessati.
Valve ha inoltre indicato un punto di contatto dedicato per ulteriori informazioni sull'incidente, specificando che la via più rapida per ottenere assistenza rimane il sito ufficiale di supporto, impegnato nel monitoraggio della situazione e nel coordinamento con CEVA per garantire la sicurezza dei dati e prevenire ulteriori rischi.




|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
Steam contro i videogiochi per adulti: cancellati decine di titoli ''hot''
L'edizione definitiva di Doom in vendita a 666 dollari
La Steam Deck si può stampare in 3D
Commenti all'articolo (1)
12-8-2026 20:50
|
|
||
|





- Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Linux:
Antix'22 - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro
zeross