Apple, già scavalcato il sensore d'impronte dell'iPhone

E' facilissimo creare una copia dell'impronta digitale, utilizzando metodi e materiali comunemente disponibili.


[ZEUS News - www.zeusnews.it - 23-09-2013]
touchid please

Ecco come si scavalca TouchID di Apple:

1. Fotografare un'impronta digitale della vittima (da un bicchiere, per esempio).

2. Creare una copia dell'impronta usando metodi e materiali comunemente disponibili.

3. Appoggiare l'impronta falsa sul sensore.
Tutto qui. Non c'è niente di magico nel sensore d'impronte della Apple e il fatto che il sensore sia incastonato in un iCoso non lo esonera dalle regole di base della sicurezza informatica: avere come password una cosa che lasci in giro dappertutto e che non puoi cambiare è supremamente stupido.

È sempre stato così. La mia critica non è ad Apple: è all'introduzione strisciante di una sicurezza illusoria basata su un dato così personale e inalterabile come la biometria.

Per chi pensa che il procedimento delineato qui sopra sia troppo complicato, ricordo che è più semplice che craccare un PIN: non devo neanche avere a disposizione l'iCoso per svariati minuti e avere con me un PC appositamente attrezzato (comportamento sospetto in sé). Mi basta una buona fotocamera.

Sondaggio
Dallo scorso 25 ottobre sono disponibili i nuovi iPhone di Apple. Ne acquisterai uno?
Sì, l'iPhone 5c: mi piacciono i nuovi colori. - 3.3%
Sì, il modello iPhone 5s: più potente e più performante, con la novità del riconoscimento dell'impronta digitale. - 12.0%
Sì, ma non ho ancora scelto quale tra i due nuovi modelli. - 0.9%
No, non ho la necessità di sostituire l'iPhone che sto già utilizzando adesso. - 18.9%
No, sto utilizzando un'altro smartphone e mi trovo bene così. - 59.7%
Non lo so, non ho ancora deciso. - 5.0%
  Voti totali: 1272
 
Leggi i commenti (11)

Oggi ti invito a bere una birra e fotografo la tua impronta; di sera creo il duplicato; l'indomani ti entro nell'iCoso semplicemente toccandolo mentre sei alla toilette. E scarico le tue foto, i tuoi contatti, i tuoi documenti, la tua mail, i tuoi messaggi.

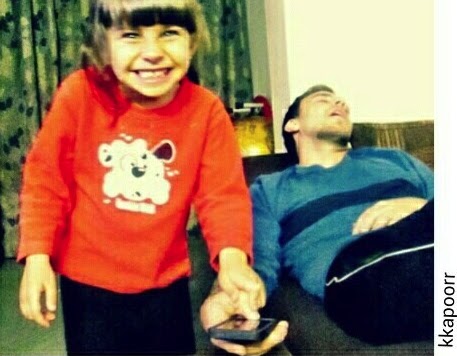
Oppure ti faccio bere qualche birra in più, aspetto che ti addormenti sul divano e poi prendo il tuo telefonino e ci appoggio sopra il tuo dito.

Ah, e non dimentichiamo che per un inquirente può essere difficile convincerti a rivelare il PIN del telefonino che contiene i dati che ti incriminerebbero, mentre ottenere una tua impronta è banale. Con l'astuzia o con la forza.

Per non parlare del fatto che in molti casi le autorità (e vari enti commerciali) hanno già le impronte di cittadini incensurati, come ricorda Sophos. Siete andati negli Stati Uniti? Ricordate quando avete dato l'impronta per entrare comodamente in palestra o in banca?

Certo, un sensore d'impronte è meglio di niente; ma un PIN è molto meglio di un'impronta. Prima di buttarci come lemming sulla biometria pensando che sia una soluzione magica sarebbe sensato capirne i limiti.

Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News ti consigliamo di iscriverti alla Newsletter gratuita. Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui sotto, inserire un commento (anche anonimo) o segnalare un refuso.
 

Paolo Attivissimo

(C) by Paolo Attivissimo - www.attivissimo.net.
Distribuzione libera, purché sia inclusa la presente dicitura.

Commenti all'articolo (ultimi 5 di 11)


In fin dei conti, il riconoscimento biometrico dello smartphone - come quello dei portatili, sembra più una feature markettara che un reale metodo per aumentare la sicurezza dei dati del dispositivo. Non mi sembra veramente una discriminante per scegliere un dispositivo piuttosto che una altro... :?
28-9-2013 14:25

{Luigi}
Appena letto della funzione biometrica è stata la prima cosa a cui ho pensato:voglio vedere quanto ci mettono a violare il sistema (data la semplicità)!! Ma contrariamente all'articolo mi domando e dico: 1)se ci sono di mezzo indagini di qualsiasi genere non credo abbiano bisogno delle impronte per accedere ai... Leggi tutto
24-9-2013 12:25

Beh sicuramente più difficile di estorcere o sbirciare il pin di sblocco del melafonino o il ghirigoro di android. Diciamocelo chiaro questi sistemi di protezione sono dei pagliativi per non far usare il telefono ad uno sconosciuto, ma se qualcuno ti conosce per più di 5 minuti ... Che poi Apple abbia usato un sensore low quality per... Leggi tutto
24-9-2013 08:06

La liberta' di parola e' un diritto inviolabile, ma nei forum di Zeus News vige un regolamento che impone delle restrizioni e che l'utente e' tenuto a rispettare. I moderatori si riservano il diritto di cancellare o modificare i commenti inseriti dagli utenti, senza dover fornire giustificazione alcuna. Gli utenti non registrati al forum inoltre sono sottoposti a moderazione preventiva. La responsabilita' dei commenti ricade esclusivamente sui rispettivi autori. I principali consigli: rimani sempre in argomento; evita commenti offensivi, volgari, violenti o che inneggiano all'illegalita'; non inserire dati personali, link inutili o spam in generale.
E' VIETATA la riproduzione dei testi e delle immagini senza l'espressa autorizzazione scritta di Zeus News. Tutti i marchi e i marchi registrati citati sono di proprietà delle rispettive società. Informativa sulla privacy. I tuoi suggerimenti sono di vitale importanza per Zeus News. Contatta la redazione e contribuisci anche tu a migliorare il sito: pubblicheremo sui forum le lettere piu' interessanti.
Sondaggio
Quale di questi consigli ritieni più importante per una vacanza all'insegna della sicurezza?
Aggiornare il sistema operativo, i programmi installati e le applicazioni, eliminando così eventuali falle di sicurezza già scoperte.
Evitare di usare WLAN pubbliche (in hotel, Internet Café, aeroporto...): solitamente sono protette in maniera inadeguata e i dati possono essere spiati. Meglio utilizzare una connessione mobile UMTS.
Evitare di fare online banking in vacanza e non scaricare o salvare dati personali e sensibili su Pc pubblici.
Creare un indirizzo ad hoc per inviare cartoline elettroniche via email, da disattivare al rientro qualora venisse compromesso.
Impostare una password all'accensione su smartphone e tablet e un PIN per lo sblocco della tastiera.
Fare il backup del notebook o del netbook che si porta in vacanza, crittografando i dati per limitare i danni in caso di furto.

Mostra i risultati (1947 voti)
Ottobre 2026
Sam Altman: dobbiamo accettare i disastri causati dalla IA
Windows XP mentiva ai programmi per riuscire a eseguirli
1337x offline a causa dei bombardamenti russi
Office, l'update cancella la licenza e a volte anche l'intera suite
Settembre 2026
Dietro Copilot ci sono persone reali: qualcuno vedrà la foto osé che hai chiesto di modificare
La sceneggiata di Amodei e compagnia
Microsoft 365 diventa Copilot: integra Office, crea applicazioni e lavora da solo
Microsoft, zitta zitta, fa sparire il marchio Copilot+ PC
Mac mini M6 e M5 Pro, sostituire l'SSD è impossibile
LibreOffice non del tutto compatibile, per colpa di Microsoft
Il metodo che fa tornare come nuove le batterie a fine vita
I modelli di OpenAI si incitano l'un l'altro a mentire agli utenti
Intelligenze distruttive, pericoli reali
Attacco a Revolut, tra i dati rubati spunta una cartella Italy
Account Microsoft obbligatorio? Un link dimenticato nella configurazione aggira ancora il requisito
Tutti gli Arretrati
Accadde oggi - 7 ottobre


web metrics