

Trafugato il codice di boot di iOS: che cosa comporta?
- Articolo multipagina2 / 2

[ZEUS News - www.zeusnews.it - 12-02-2018]
Questo è un articolo su più pagine: ti invitiamo a leggere la pagina iniziale
iOS, parte del codice sorgente trapela in Rete: faciliterà hacker e jailbreaker
Il segretissimo codice di boot o bootloader degli iPod, iPhone e iPad di Apple è stato trafugato e messo su Internet. Questo codice, denominato iBoot, normalmente risiede su un chip di sola lettura e contiene le istruzioni che il dispositivo esegue quando viene acceso, ancora prima di far partire iOS, ed è particolarmente vitale per la sicurezza: è uno dei primi anelli di una catena di fiducia nella quale ogni elemento verifica che non ci siano state manomissioni o interferenze nel processo di avvio. L'articolo continua qui sotto.
I legali di Apple sono intervenuti rapidamente ordinando la rimozione del codice secondo le norme DMCA, e questo atto conferma che il codice pubblicato è autentico, ma l'intervento è arrivato dopo che molti utenti ne avevano scaricato una copia.
Ma cosa significa per noi utenti la fuga di questo codice? Per prima cosa, ora iBoot è esaminabile da chiunque, mentre prima il suo contenuto era segreto, per cui è più facile studiarlo in cerca di vulnerabilità, per esempio per consentire il jailbreak o compromettere la sicurezza in generale dei dispositivi iOS.
Non è banale, perché la copia di iBoot presente sui dispositivi non è modificabile, ma è possibile che lo studio riveli qualche modo per eludere i controlli imposti da Apple (iBoot consente interazioni tramite tethering, per cui è un bersaglio particolarmente ghiotto).
Questo studio, fra l'altro, permetterà ai ricercatori di scovare difetti e ricevere le ricompense offerte da Apple per chi le segnala in maniera responsabile falle nei suoi prodotti: in questo caso si può arrivare anche a 200.000 dollari di premio.
La questione più generale e importante, però, è il fatto stesso che questo codice sia stato trafugato: indica che la gestione della sicurezza interna di Apple ha qualche lacuna.
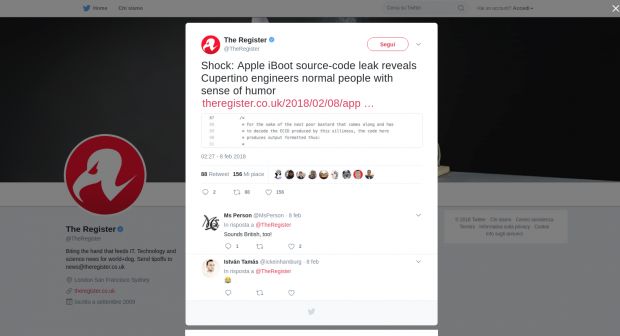
A parte tutto questo, l'esame dei commenti dei programmatori annidati nel codice trafugato rivela piccole chicche di umanità, come quella segnalata da The Register.
Fonti: Naked Security, Ars Technica.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
|
|
|
(C) by Paolo Attivissimo - www.attivissimo.net.
Distribuzione libera, purché sia inclusa la presente dicitura.
Commenti all'articolo (2)
21-2-2018 13:55

11-2-2018 18:29
|
|
||
|







- Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro - Scienze e nuove tecnologie:
ChatGPT traccia gli utenti in modo
"pervasivo" ?!? - Sopravvivere alla new economy:
Altra occasione persa per essere uno stato
normale.
mda