

Verifica dell'età UE, le chiavi hardware sono obbligatorie
Può davvero dirsi open source un progetto che mette in difficoltà Linux e dipende da una lista centrale di app approvate?
[ZEUS News - www.zeusnews.it - 04-08-2026]

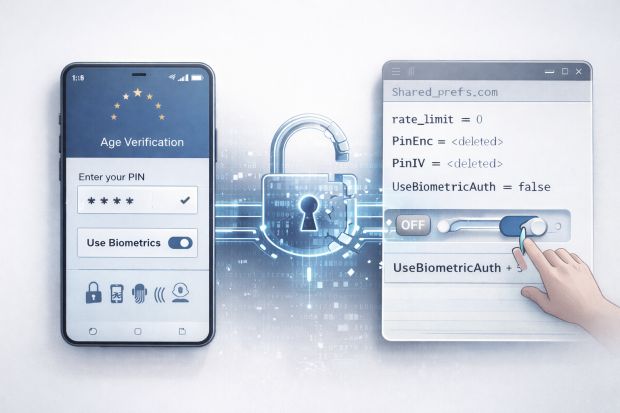
Il progetto europeo di verifica dell'età richiede in modo esplicito un'attestazione vincolata all'hardware, una scelta che ha sollevato critiche perché limita l'uso di sistemi aperti come Linux, ROM Android personalizzate e applicazioni compilate in modo indipendente. La conferma arriva da un maintainer del progetto, il quale ha chiarito che il vincolo non è un dettaglio implementativo ma un requisito strutturale.
La discussione in merito è iniziata nel repository GitHub dell'app Android del progetto, dove un utente ha contestato l'idea di legare le credenziali a un ambiente hardware specifico. Il maintainer ha risposto: «L'attestazione vincolata all'hardware è un requisito di questo progetto, non un dettaglio implementativo che possiamo semplicemente eliminare». Il progetto consente agli utenti di dimostrare di avere più di una certa età senza rivelare nome, data di nascita o informazioni complete del documento. Per evitare che le credenziali vengano copiate o riutilizzate da client modificati, il sistema si basa su chiavi conservate in hardware protetto come Android TEE, StrongBox o Secure Enclave di Apple. Questo approccio mira a impedire la clonazione delle credenziali e a garantire che ogni attestazione provenga da un dispositivo considerato affidabile.
I critici sostengono che questa scelta rende il sistema dipendente da un numero ristretto di dispositivi, sistemi operativi e provider di attestazione approvati. La preoccupazione riguarda la possibilità che solo alcune piattaforme possano soddisfare i requisiti, limitando l'accesso a utenti che utilizzano sistemi aperti o configurazioni personalizzate. Il rischio è che l'infrastruttura diventi meno inclusiva rispetto alle intenzioni dichiarate del progetto. Le specifiche tecniche richiedono che le app di verifica dell'età utilizzino hardware crittografico nativo quando disponibile. Tuttavia controlli più severi, come quelli che verificano se il dispositivo è stato modificato, o le verifiche di integrità usate da Google e Apple, non sono obbligatori nella versione di riferimento del progetto e possono essere attivati o meno da chi distribuisce il sistema. Questo è importante perché l'uso di chiavi conservate nell'hardware non richiede che il server approvi l'intero dispositivo o il sistema operativo.
Il linguaggio utilizzato dal maintainer lascia incertezza su quanto restrittive saranno le implementazioni in produzione. La possibilità che i distributori dei sistmei adottino controlli più severi potrebbe influenzare la compatibilità con sistemi alternativi. La mancanza di un wallet nativo per Linux, ad esempio, non impedisce agli utenti desktop di utilizzare un sito web e scansionare un QR code con un dispositivo mobile supportato, ma limita l'esperienza su piattaforme non ufficialmente riconosciute.


Esiste inoltre una limitazione separata. Quanti forniscono i servizi di verifica dell'età possono emettere credenziali solo per le applicazioni incluse in una lista di app conformi mantenuta dalla Commissione Europea. Ciò implica che la pubblicazione del codice sorgente non garantisce automaticamente che una versione compilata dalla comunità possa accedere al servizio reale. La conformità dipende insomma da un processo di approvazione centralizzato. E, sebbene il progetto non escluda esplicitamente Linux, l'architettura attuale non prevede un portafogli nativo per desktop Linux. Inoltre, sistemi operativi mobili alternativi potrebbero avere difficoltà a soddisfare le condizioni di fiducia richieste, soprattutto se non dispongono di hardware di sicurezza equivalente a quello previsto dalle specifiche. Così si crea un divario tra l'intento open source del progetto e le sue effettive modalità di accesso.
La controversia va quindi oltre l'implementazione Android. Il requisito hardware rimane al momento confermato, e il progetto ha annunciato che verrà pubblicata una revisione di sicurezza e un modello più dettagliato. Questi documenti dovrebbero chiarire le motivazioni della scelta e valutare se sistemi alternativi o implementazioni meno restrittive possano comunque risultare conformi. Resta aperta la questione centrale: se un sistema di identità open source finanziato dall'UE possa rimanere realmente aperto quando l'accesso dipende non solo dal codice sorgente disponibile, ma anche da applicazioni approvate, hardware di sicurezza supportato, ambienti operativi considerati affidabili e politiche dei provider di credenziali. La risposta dipenderà dalle decisioni che verranno prese nelle prossime fasi del progetto.



|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
La verifica dell'età per i minori a livello di sistema operativo
Verifica dell'età, il TAR accoglie il ricorso di PornHub e ferma le sanzioni
Commenti all'articolo (ultimi 5 di 10)
13-8-2026 00:04
11-8-2026 21:24
6-8-2026 12:48
5-8-2026 17:16
5-8-2026 15:20
Inserisci un commento - anche se NON sei registrato
|
|
||
|







- Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Linux:
Antix'22 - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro
zeross