

Attacchi mirati sotto forma di curriculum vitae
Dall'Asia una sofisticata operazione di malware.
[ZEUS News - www.zeusnews.it - 09-11-2014]
È stata denominata Operazione Toohash: è un cyber attacco mirato alle aziende e a organizzazioni di vario tipo con lo scopo di carpire informazioni sensibili.
Utilizzando un approccio di tipo spear-phising - tipologia più raffinata di phishing a indirizzo mirato e di tipo selettivo - si basa sull'invio di email contenenti, in allegato, documenti di Microsoft Office di tipo trojan.
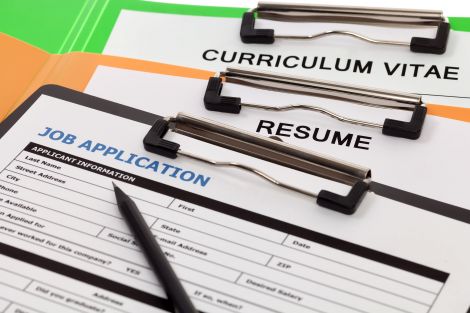
Questi documenti, apparentemente di tipo pubblicitario o in forma di curriculum vitae, vengono per lo più inviati al dipartimento risorse umane delle aziende colpite e, per questo, appaiono verosimilmente autentici.
Da una prima analisi, la maggior parte dei file pare abbia origine a Taiwan. Da una verifica dei documenti, gli esperti di sicurezza ritengono che questo spyware sia stato utilizzato su obbiettivi situati anche in diverse regioni della Cina grazie all'utilizzo di cinese semplificato, idioma utilizzato nella Cina continentale.
Gli stessi esperti hanno identificato il malware come appartenente alla famiglia Win32.Trojan. Cohhoc.A e Win32.Trojan. DirectsX.A.
"Il malware negli allegati delle email sfrutta specificatamente una vulnerabilità in Microsoft Office e scarica un tool di accesso remoto sui computer infetti" ha spiegato a Zeus News Ralf Benzmüller di G DATA SecurityLabs.
"In questa campagna abbiamo identificato due differenti tipologie di malware. Entrambe contengono noti componenti usati nel cyber spionaggio come moduli per l'esecuzione automatica di codici, file listing, furto di dati, eccetera".
Finora gli esperti hanno censito oltre 75 server di controllo utilizzati per gestire i Pc infetti. La maggioranza di questi server sono localizzati a Hong Kong e negli USA.
La console di amministrazione che i criminali usano per controllare i computer infetti è in parte in cinese e in parte in inglese.
In quest'ultimo caso, aziende esterne europee e italiane, monitorando in arrivo comunicazioni in inglese, sarebbero tentate di aprire gli allegati, contribuendo alla diffusione dell'infezione.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
|
Commenti all'articolo (2)
20-11-2014 18:45
10-11-2014 16:01
|
|
||
|









- Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Linux:
Antix'22 - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro