

Coronavirus, ragazzini si divertono a creare malware in tema
[ZEUS News - www.zeusnews.it - 05-04-2020]
Che un evento di vasta portata come la pandemia di Covid-19 venisse sfruttato dai creatori di malware era anche prevedibile, ma nelle ultime settimane la situazione ha preso una piega particolare.
C'è stata infatti un'impennata dei malware di tipo MbrLocker, che quando infettano un computer sovrascrivono il Master Boot Record dell'hard disk impedendo il caricamento del sistema operativo al riavvio successivo.
Di regola, questo tipo di malware chiede un riscatto per riportare la situazione alla normalità e, per buona misura, cifra anche i dati che trova sul disco: così l'utente è maggiormente spaventato e più invogliato a pagare. Non a caso si parla di ransomware.

L'epidemia recente di MbrLocker è invece più curiosa: non c'è alcuna richiesta di riscatto né viene praticata la cifratura dei dati; pertanto, non si può davvero parlare di ransomware. Sembra che lo scopo di questi programmini malevoli sia solo fare danni.
In ogni caso, molte delle ultime creazioni sono "a tema". Dopo che l'utente ha scaricato il file che contiene il codice pericoloso (spesso - è sato rilevato - condiviso tramite Discord) e l'ha eseguito, il malware si installa e apporta delle modifiche al sistema, quindi riavvia il Pc.
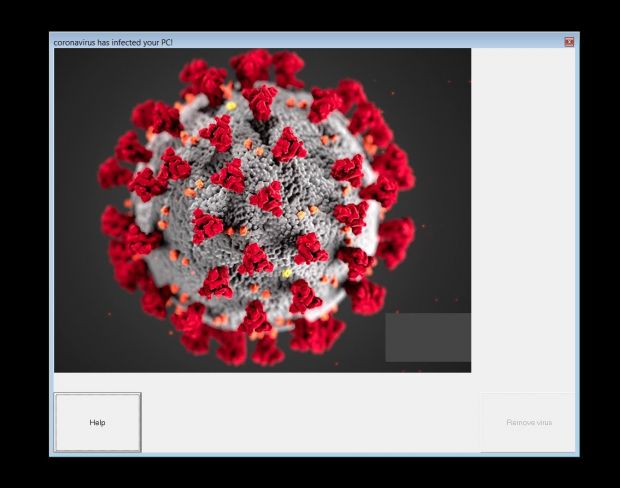
A questo punto sovrascrive il Mbr e, all'avvio di Windows, fa apparire un messaggio che annuncia: «Questo computer è stato infettato da Coronavirus»; per buona misura condisce il messaggio con un'immagine del virus stesso.
Se l'utente spegne il Pc, o lo riavvia, Windows non si carica più: a schermo appare soltanto il messaggio «Your computer has been trashed» (o qualcosa di analogo), a volte con l'indicazione di un canale Discord, al quale presumibilmente risponderà il creatore del malware.
Non è però necessario collegarsi a Discord nella speranza di poter riavere il proprio computer funzionante: c'è infatti un modo più semplice di ripristinare il proprio Mbr.
Il malware stesso integra una sorta di bypass che permette di rimettere al suo posto il Mbr originale del quale, prima della sovrascrittura, era stato fatto un backup segreto: per adoperarlo è sufficiente premere la combinazione di tasti Ctrl + Alt + Esc. Come tattica criminale per fare soldi, dunque, tutta questa messinscena è davvero molto scarsa.
Avendo constatato tutte queste debolezze del malware, gli esperti di Avast e VirusTotale hanno formulato un'ipotesi che pare sensata: questi MbrLocker sono l'opera di ragazzini annoiati.
Prendiamo in considerazione la situazione attuale: le scuole sono chiuse, i ragazzi a casa si annoiano, e non molto tempo fa tramite YouTube e Discord è stato pubblicato uno strumento software che automatizza e semplifica la creazione di malware del tipo MbrLocker. Guarda caso, i malware analizzati sono stati creati proprio con questo strumento.
Probabilmente, quindi, alcuni ragazzini annoiati ma appassionati di informatica hanno deciso di fare "degli scherzi" (o, più appropriatamente, del vandalismo) con gli strumenti che la Rete ha messo loro a disposizione.
Tutto ciò porta per fortuna a danni molto limitati, anche se un utente non esperto di Pc può venire facilmente spaventato e credere di aver perso tutti i propri dati.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
Commenti all'articolo (1)
23-4-2020 19:01
|
|
||
|


- Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Linux:
Antix'22 - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro
Gladiator