

La chiavetta che manda in crash Windows appena la si inserisce
[ZEUS News - www.zeusnews.it - 03-05-2018]
Diffidare delle chiavette Usb trovate in giro è una buona norma di sicurezza: possono contenere malware e script pericolosi in grado di mettere in pericolo i dati presenti sul Pc in cui vengono inserite.
Marius Tivadar, ricercatore di BitDefender, ha scoperto una nuova ragione per essere diffidenti: a causa del comportamento di Windows, è facilissimo usare una chiavetta Usb per mandare in crash qualsiasi Pc non appena il drive viene inserito nella porta.
Il problema sta nel modo in cui Windows gestisce le immagini Ntfs: dato che la funzionalità autoplay è attiva per impostazione predefinita, all'inserimento di un drive Usb sul quale sia presente un file immagine Ntfs Windows va immediatamente "a dare un'occhiata" al file.
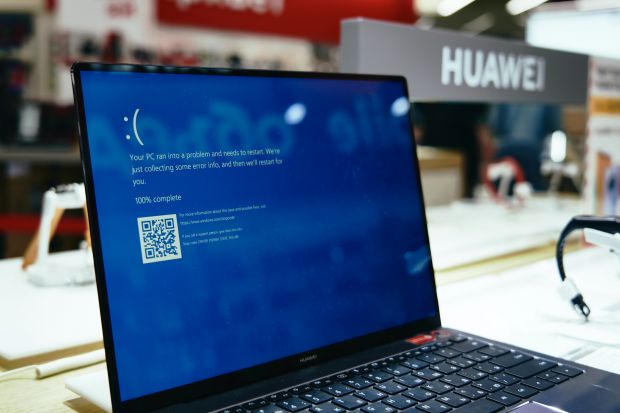
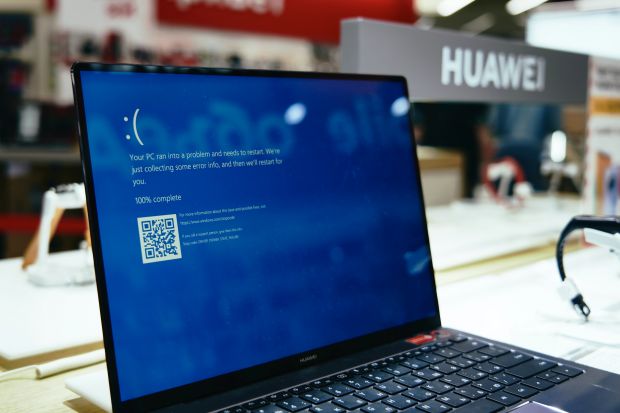
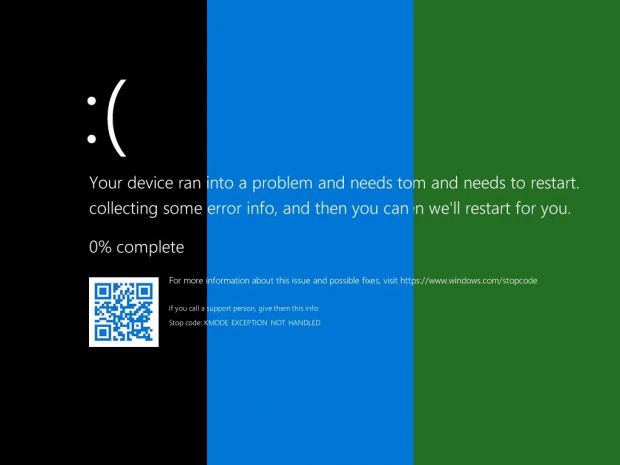
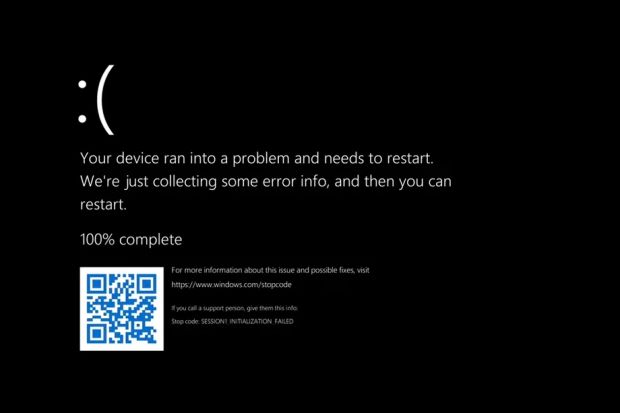
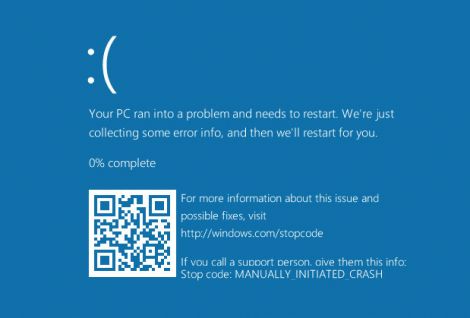
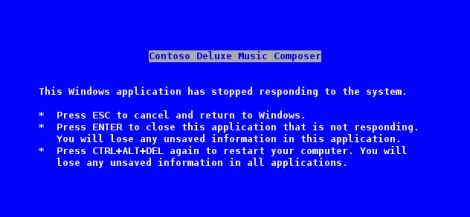
Così, «è possibile generare una schermata blu della morte (Bsod) usando un'immagine Ntfs appositamente realizzata. Questo tipo di attacco DoS può essere eseguito in modalità utente, con un account utente limitato o con un account Amministratore. Può anche mandare in crash un sistema bloccato», dato che l'autoplay è comunque attivo. L'articolo continua qui sotto.
Stando così le cose, e considerando che è probabilmente possibile usare la stessa tecnica per creare immagini Ntfs ancora più pericolose, Tivadar suggerisce che Microsoft cambi subito il comportamento predefinito dell'autoplay.
Inoltre, «in generale» - sostiene l'esperto di sicurezza - «non si dovrebbe caricare alcun driver né eseguire alcun codice quando il sistema è bloccato e nella macchina vengono inserite delle periferiche».
Marius Tivadar ha avvisato Microsoft del problema già nel luglio del 2017 ma, dato che per essere sfruttata questa debolezza di Windows richiede l'accesso fisico al bersaglio o comunque l'utilizzo di tecniche di ingegneria sociale, il gigante di Redmond ha deciso che il rilascio di una patch non è necessario.
L'exploit di Tivadar, il cui codice è pubblicamente disponibile su GitHub, funziona con tutte le versioni di Windows a partire da Windows 7, tranne Windows 10 build 16299.
Di seguito, il video dimostrativo.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
Commenti all'articolo (2)
5-5-2018 12:10
3-5-2018 16:58
|
|
||
|





- Linux:
Antix'22 - Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro
Gladiator