

ShellShock, falla critica in Linux e Mac OS X
Mezzo miliardo di dispositivi a rischio.
[ZEUS News - www.zeusnews.it - 25-09-2014]
C'è una falla seria in innumerevoli server, computer, router, dispositivi connessi a Internet che permette agli aggressori di agire in modo così devastante che l'ente statunitense NIST ha assegnato a questa vulnerabilità il massimo grado di gravità: dieci su dieci.
Non c'è da stupirsi, dato che la falla, battezzata ShellShock, consente per esempio di prendere il comando di un server Web non aggiornato semplicemente mandandogli un solo comando via Internet.
Secondo l'esperto Robert Graham di Errata Security, ShellShock è sfruttabile per creare un attacco che si autopropaga: “this thing is clearly wormable”. Una sua scansione ha già trovato alcune migliaia di server vulnerabili, e la BBC parla di mezzo miliardo di dispositivi a rischio.
È già in circolazione il primo malware basato su ShellShock (Virustotal; Kernelmode.info) e Trustedsec ha pubblicato una dimostrazione di come questa falla può essere usata per attaccare un computer o altro dispositivo Linux vulnerabile che si collega a una rete Wi-Fi ostile.
Niente panico, comunque: gli utenti Windows sono totalmente immuni dalla falla, a meno che abbiano installato software come per esempio Cygwin: il problema, infatti, riguarda i dispositivi che usano sistemi operativi “Unix-like”, come per esempio Linux, Mac OS X o iOS.
Al momento i Mac risultano formalmente vulnerabili, ma la falla normalmente non è sfruttabile per attacchi dall'esterno se si usa il Mac come workstation (per chi lo usa come server pubblico è tutta un'altra storia). Inoltre gli antivirus riconoscono già questo genere di malware. Se volete sapere se un sito è vulnerabile, c'è un test innocuo presso Brandonpotter.com.
È comunque fondamentale aggiornare i dispositivi vulnerabili installando la correzione (e anche la correzione della correzione), che è quasi sempre già disponibile: un'operazione relativamente facile per i computer, ma chi aggiornerà router, webcam, termostati, smart TV, stampanti, NAS e altri dispositivi online? Improvvisamente l'Internet delle Cose non sembra più una bell'idea come prima.
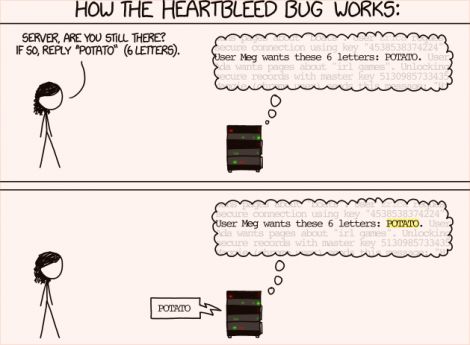
La falla (CVE-2014-6271) risiede in Bash, l'interprete dei comandi di quasi tutti i sistemi operativi Unix e “Unix-like”. Secondo alcune indicazioni, giace indisturbata da circa vent'anni: un fatterello che non mancherà di riaprire il dibattito sui pro e contro dell'open source in termini di sicurezza (sul quale dico subito che la falla è stata scoperta proprio perché il codice sorgente è ispezionabile e che non sappiamo quante altre falle segrete ci sono nel software chiuso). È presente fino alla versione 4.3 inclusa ed è stata resa pubblica da Stephane Chazelas.
Per sapere se un dispositivo che usa Unix o simile (quindi anche un computer Apple) è vulnerabile, provate a digitare in una finestra di terminale questo comando:
env x='() { :;}; echo vulnerabile' bash -c "echo prova"
Se vi compare un messaggio d'errore del tipo
bash: warning: x: ignoring function definition attempt
bash: error importing function definition for 'x'
siete a posto. Se invece compare la parola vulnerabile, siete appunto vulnerabili. Se comunque non vi va di attendere che Apple turi la falla, ci sono delle soluzioni non ufficiali qui.
Maggiori dettagli tecnici sono su The Register, Redhat.com, Slashdot, Ars Technica, e una delle migliori spiegazioni è quella di Troyhunt.com; in italiano c'è Siamogeek.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
|
|
|
(C) by Paolo Attivissimo - www.attivissimo.net.
Distribuzione libera, purché sia inclusa la presente dicitura.
Commenti all'articolo (ultimi 5 di 26)
30-9-2014 09:09
29-9-2014 22:02
29-9-2014 15:55

29-9-2014 10:26
29-9-2014 10:19
Inserisci un commento - anche se NON sei registrato
|
|
||
|





- Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro - Scienze e nuove tecnologie:
ChatGPT traccia gli utenti in modo
"pervasivo" ?!?
Luko