

LastPass, la violazione è molto più grave del previsto
Gli hacker sono entrati in possesso di diversi dati personali, tra cui nomi, indirizzi, e anche gli hash delle password.
[ZEUS News - www.zeusnews.it - 23-12-2022]
Non era poi così priva di serie conseguenze la violazione che ha colpito LastPass lo scorso agosto, e che ha peraltro portato a una nuova incursione all'inizio di questo mese.
Con un post sul blog ufficiale, l'azeinda ha infatti comunicato che gli hacker hanno avuto accesso a diverse informazioni personali che inizialmente si riteneva fossero rimaste al sicuro.
Ora si sa invece che gli autori della violazione hanno potuto mettere le mani non soltanto su parte del codice sorgente di LastPass e su informazioni tecniche, ma anche su dati appartenenti agli utenti come i nomi degli utenti stessi e delle aziende, gli indirizzi di fatturazione, gli indirizzi email, i numeri di telefono, gli indirizzi IP da cui gli utenti hanno effettuato l'accesso ai servizi di LastPass e ai metadati collegati a tutto ciò.
Inoltre, nelle mani dei criminali informatici sono finite anche le copie di backup dei dati degli utenti, che contengono sia dati crittografati (come i nomi dei siti web, le password, le note e i dati per compilare le form) sia dati non crittografati (come gli indirizzi dei siti web).
LastPass sostiene che i dati crittografati siano comunque al sicuro, poiché protetti con crittografia AES a 256 bit, e «possono essere decifrati soltanto tramite una chiave crittografica unica derivata dalla master password di ogni utente usando l'architettura Zero Knowledge».
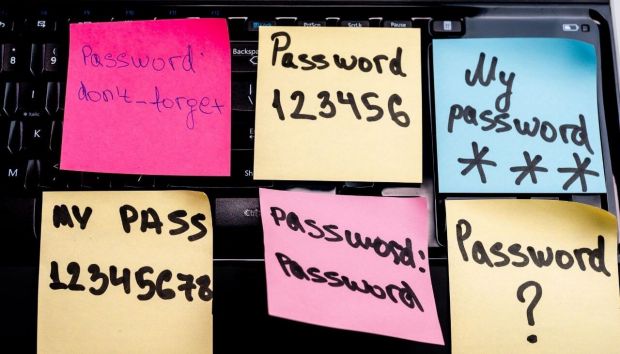
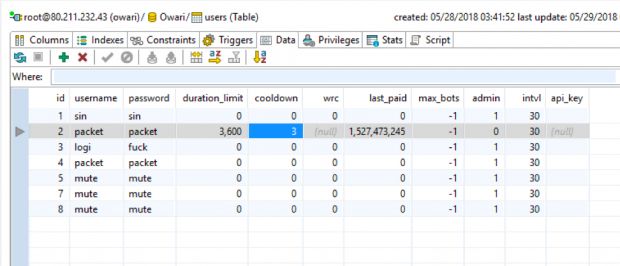
L'azienda non conosce né conserva la master password e perciò, nonostante la grave violazione, tale dato non può essere scoperto dai criminali; a meno che, naturalmente, non sia di una banalità disarmante, come purtroppo molto spesso capita.
Le indagini condotte finora mostrano, fortunatamente, che i dati delle carte di credito non sono stati toccati dagli intrusi, e c'è da sperare che stavolta l'informazione sia corretta; ciò è probabile, poiché i dati delle carte, che comunque non sono conservati nella loro interezza, vengono custoditi in una diversa infrastruttura che non è stata violata.
È inoltre improbabile che gli hacker riescano a violare gli hash delle password di cui - ora lo sappiamo - sono entrati in possesso, ma non è nemmeno possibile escluderlo totalmente: l'operazione richiede un ingente quantitativo di risorse, ma è dimostrato che gli sconosciuti autori dell'incursione sono preparati, metodici e tenaci.
Pertanto, al di là delle misure che LastPass ha messo in campo per difendere meglio i propri sistemi, gli utenti del servizio faranno bene a cambiare immediatamente la propria master password, e ad accertarsi che le impostazioni riflettano lo standard di sicurezza più elevato disponibile, e non quello predefinito.
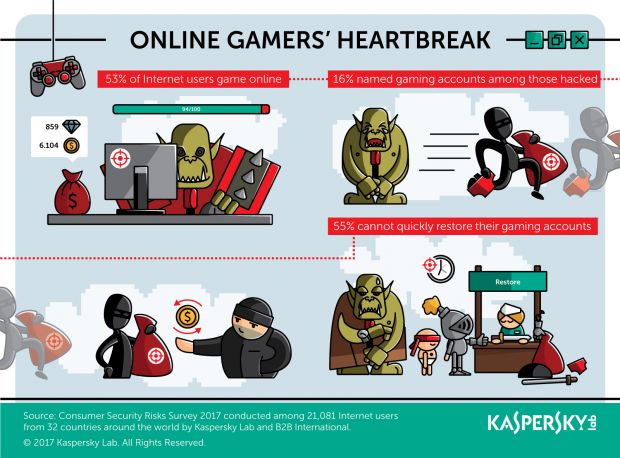
Inoltre, sarà bene prestare ancora più attenzione del solito alle comunicazioni in arrivo: con tutti quei dati, organizzare una campagna di phishing di successo non dev'essere troppo difficile.
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
Commenti all'articolo (ultimi 5 di 6)
29-12-2022 15:39
27-12-2022 16:48
26-12-2022 18:47
24-12-2022 08:56
23-12-2022 16:32
Inserisci un commento - anche se NON sei registrato
|
|
||
|




- Linux:
Antix'22 - Al caffe' dell'Olimpo:
Parliamo di musica? - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro
Gladiator