

Falla nei NAS Synology consente di accedere senza credenziali
Tutti i dispositivi connessi a Internet vanno aggiornati subito.
[ZEUS News - www.zeusnews.it - 13-11-2026]
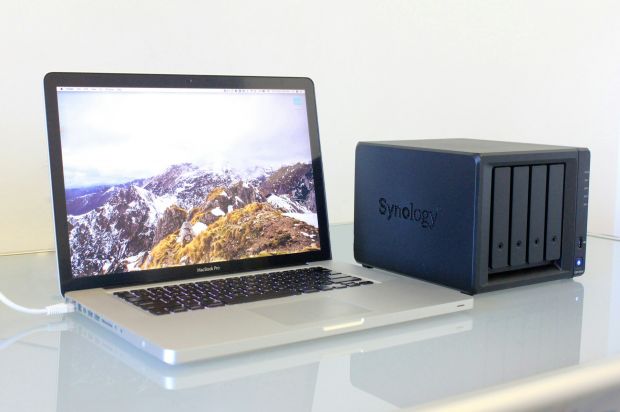
Synology ha rilasciato un importante aggiornamento di sicurezza per il proprio sistema operativo per NAS DiskStation Manager (DSM), volto a correggere una vulnerabilità critica di livello elevato che interessa l'interfaccia di autenticazione dei dispositivi di archiviazione di rete. La falla è identificata con la sigla CVE-2026-76954 ed è caratterizzata da un punteggio di gravità pari a 9.8 su 10.
A rendere particolarmente grave la situazione c'è il fatto che la vulnerabilità può essere sfruttata da remoto, aggirando il controllo delle credenziali e scrivere sui dischi o lanciare attacchi DoS «limitati». Proprio a causa della possibilità di accedere ai NAS vulnerabili senza dover inserire una password, Synology ha sottolineato la necessità di procedere con l'installazione immediata degli aggiornamenti su tutti i dispositivi connessi a reti pubbliche o esposti direttamente verso Internet.
Non è però finita qui: oltre alla falla principale, il bollettino di sicurezza informa di una seconda criticità catalogata come CVE-2026-85101, relativa a un aggiramento dei controlli di accesso nel protocollo di sincronizzazione e trasferimento file rsync. Questa ulteriore vulnerabilità, valutata con un punteggio di gravità pari a 8.6, consente potenzialmente agli aggressori di accedere a specifiche porzioni di file e di interferire con i processi di archiviazione.
Le versioni del sistema operativo interessate dai problemi di sicurezza comprendono le distribuzioni principali rilasciate negli ultimi anni, tra cui le serie DSM 7.2.1, 7.2.2, 7.3 e la più recente 7.4. Per ciascuno di questi rami software, il produttore ha predisposto una nuova build specifica che risolve definitivamente le falle individuate dai team di ricerca informatica. Gli aggiornamenti correttivi corrispondono rispettivamente alle versioni 7.2.1-69057-13, 7.2.2-72806-10, 7.3.2-86009-5 e 7.4.1-90080-1 o successive. Gli amministratori di sistema e i possessori dei dispositivi sono invitati ad accedere al pannello di controllo del proprio NAS, verificando la sezione dedicata agli aggiornamenti di sistema per applicare la patch corrispondente al proprio ramo di firmware.


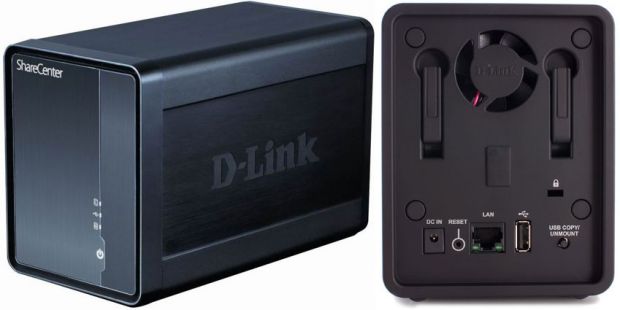
È inoltre sempre bene ricordarsi di limitare l'accesso diretto ai pannelli di amministrazione dei NAS tramite la rete pubblica, privilegiando l'utilizzo di reti virtuali private o sistemi di accesso sicuro per la gestione dei dispositivi da remoto. Tale approccio riduce drasticamente la superficie di attacco disponibile per eventuali minacce automatizzate che scandagliano la rete alla ricerca di apparecchi vulnerabili.


|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
© RIPRODUZIONE RISERVATA |
|
Due Nas per la casa e i piccoli uffici
Commenti all'articolo (0)
|
|
||
|




- Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Linux:
Antix'22 - Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Software - generale:
Thunderbird non allega file - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro