

Come si diffonde l'attacco?
WannaCry/WanaCryptor, attacco ransomware planetario
- Articolo multipagina7 / 21

- 1. WannaCry/WanaCryptor, attacco ransomware planetario
- 2. Cosa posso fare per difendermi?
- 3. Sono stato colpito e i miei dati sono cifrati. Cosa posso fare?
- 4. Non uso Windows, sono al sicuro?
- 5. Quali versioni di Windows sono vulnerabili?
- 6. Come faccio a sapere se il mio Windows è aggiornato e quindi immune?
- 7. Come si diffonde l'attacco?
- 8. Quali paesi/enti sono stati colpiti? C'è una mappa?
- 9. Il mio antivirus rileverà l'attacco?
- 10. Voglio informazioni tecniche, ce ne sono?
- 11. Chi ci guadagna?
- 12. Cosa c'entra l'NSA?
- 13. Di chi è la colpa?
- 14. Ma non è colpa di Wikileaks?
- 15. Cronistoria del ransomware e strategia di difesa
- 16. Wikileaks, due nuovi malware dalle segrete della CIA
- 17. Possibile connessione con il gruppo hacker Lazarus
- 18. Wannacry una settimana dopo: il punto della situazione
- 19. Il successore di WannaCry usa 7 exploit della NSA
- 20. EternalRocks, minaccia a orologeria con gli exploit di WannaCry
- 21. Le app Android per difendersi da WannaCry sono truffe di sciacalli
[ZEUS News - www.zeusnews.it - 26-05-2017]
Questo è un articolo su più pagine: ti invitiamo a leggere la pagina iniziale
WannaCry/WanaCryptor, attacco ransomware planetario
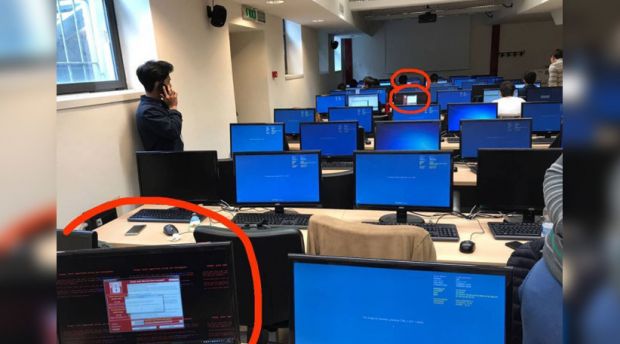
Il malware si propaga da solo da una rete locale all'altra via Internet cercando e sfruttando le condivisioni di rete SMB (Samba) maldestramente rivolte verso Internet: questo è quello che emerge dall'analisi fatta da Malwarebytes (v. sezione "SMB vulnerability leveraged to spread ransomware worldwide"). Non è necessaria alcuna azione da parte dell'utente.
Quando il malware riesce a insediarsi in un computer di una rete locale, cerca di propagarsi agli altri computer della rete usando di nuovo le condivisioni SMB e sfruttandone la vulnerabilità già citata. Basta quindi che in un’azienda s’infetti un singolo computer Windows per rischiare di infettare tutti gli altri computer Windows non aggiornati presenti sulla stessa rete locale.
Alcune delle fonti citate in fondo a questo articolo ipotizzano per ora che l’intrusione iniziale possa avvenire (anche) in modo classico, attraverso una mail contenente un allegato infettante oppure una pagina Web contenente codice ostile.
Va notata la scelta del momento per l’attacco: nel pomeriggio di venerdì in Europa, quando gli addetti alla sicurezza di molte aziende hanno già lasciato il posto di lavoro o lo stanno per lasciare e appena prima dei backup di fine settimana, in modo da massimizzare il danno.
Dopo alcune ore, la società di sicurezza informatica Malwaretech ha preso il controllo (sinkhole) di uno dei domini citati nel malware:
Malwaretech ha scoperto poi (e raccontato magnificamente qui) che questo dominio veniva utilizzato dai criminali come riferimento per la gestione del malware: se esiste ed è accessibile, il malware non effettua cifratura, come spiegato qui da Malwarebytes; se il malware non riesce a raggiungere questo sito, prosegue la propria opera distruttiva. Il sito è probabilmente usato come test dal malware per sapere se sta girando in una sandbox (ambiente di test) o su un computer reale: è una tecnica usata spesso in questo campo.
Il risultato è che al momento un computer vulnerabile si può ancora infettare ma l’infezione non cifra più i dati, per cui l'attacco per ora è stato in gran parte neutralizzato da Malwaretech grazie a un colpo di fortuna e alle tecniche dilettantesche usate dai criminali. Ma se non installate gli aggiornamenti correttivi, nulla impedisce ad altri criminali di ritentare con una versione di malware più robusta.
Ti invitiamo a leggere la pagina successiva di questo articolo:
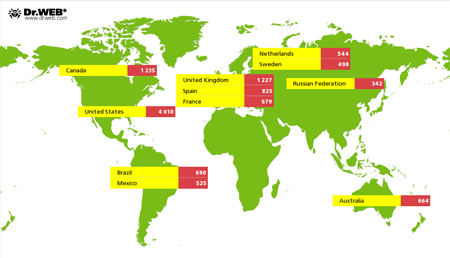
Quali paesi/enti sono stati colpiti? C'è una mappa?
|
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato con Zeus News
ti consigliamo di iscriverti alla Newsletter gratuita.
Inoltre puoi consigliare l'articolo utilizzando uno dei pulsanti qui
sotto, inserire un commento
(anche anonimo)
o segnalare un refuso.
|
|
|
(C) by Paolo Attivissimo - www.attivissimo.net.
Distribuzione libera, purché sia inclusa la presente dicitura.
Commenti all'articolo (ultimi 5 di 31)
Inserisci un commento - anche se NON sei registrato
|
|
||
|







- Programmazione:
JOptionPane.showConfirmDialog non gestisce il
<TAB> - Al caffe' dell'Olimpo:
[GIOCO] L'utente dopo di me - Internet - generale:
Come interagite con la IA? - Aiuto per i forum / La Posta di Zeus / Regolamento:
Cancellazione del mio account - Download:
[Utility varie] 7-zip - Pc e notebook:
schermo (quasi) nero improvviso di ASUS ROG - Olimpo.TV:
COBOL: il linguaggio immortale? - Privacy:
AnyDesk installato sul PC del lavoro - Scienze e nuove tecnologie:
ChatGPT traccia gli utenti in modo
"pervasivo" ?!? - Sopravvivere alla new economy:
Altra occasione persa per essere uno stato
normale.